

【导语】近年来,朝鲜国家级黑客组织Lazarus体系持续瞄准加密行业,据统计过去十年窃取加密资产累计近78亿美元,近期Bitget事件再次暴露行业安全风险。
朝鲜国家级黑客帝国:Lazarus体系浮出水面
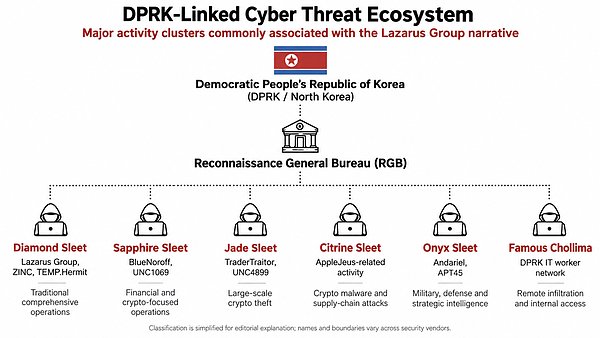
长期以来被简称为“Lazarus Group”的网络攻击力量,实则是朝鲜侦察总局(RGB)下属的国家级网络作战体系总称。该体系包含多个任务导向明确的子单元,如Diamond Sleet、BlueNoroff、TraderTraitor、Citrine Sleet、Andariel及Famous Chollima等,分别负责战略情报、金融盗窃、加密资产攻击、恶意软件投送、军工渗透及远程IT人员渗透等任务。尽管不同安全机构对其命名各异,但链上追踪与执法归因已证实这些行动均源自同一指挥体系。
加密行业成主要目标,十年累计损失近78亿美元
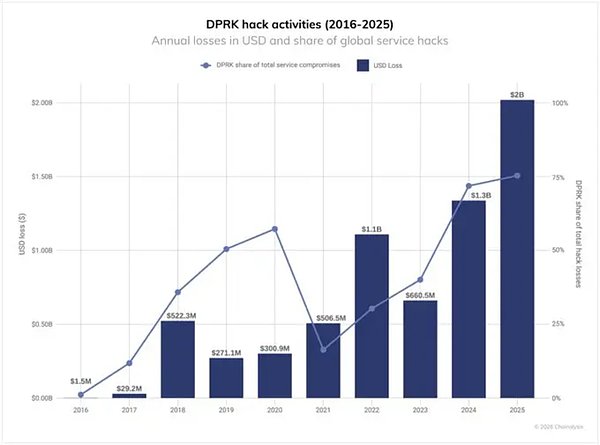
自2017年起,朝鲜黑客将加密市场视为“黄金提款机”。据Chainalysis统计,截至2025年底,其累计窃取加密资产达67.5亿美元;加上2026年9月Bitget事件中确认转移的3.875亿美元(目前归因为“高度可能”),总额已逼近78亿美元。重大案件包括:2022年Ronin Bridge失窃6.2亿美元、2024年DMM Bitcoin被盗3.08亿美元、2025年Bybit遭劫15亿美元——后者创下行业单次盗窃纪录。
六大攻击分支分工明确,手段持续进化
Diamond Sleet:综合型网络行动主力,擅长鱼叉钓鱼与供应链攻击,目标涵盖政府、军工及金融机构。
BlueNoroff(Sapphire Sleet):原专注银行与SWIFT系统,现转向加密企业,利用假招聘、AI伪造视频会议及npm供应链投毒实施渗透。
TraderTraitor(UNC4899):专攻大额加密资产盗窃,通过LinkedIn伪装猎头诱导开发人员执行恶意脚本,成功入侵Ginco并操纵DMM Bitcoin交易。
Citrine Sleet(AppleJeus):开发伪装交易平台与钱包软件,结合浏览器零日漏洞(如CVE-2024-7971)部署高级Rootkit。
Andariel:聚焦军事与核工业间谍活动,近年涉足勒索软件以补充资金。
Famous Chollima:伪装远程开发者入职Crypto公司,合法获取内部权限,2025年渗透超320家企业。
资金清洗路径高度标准化
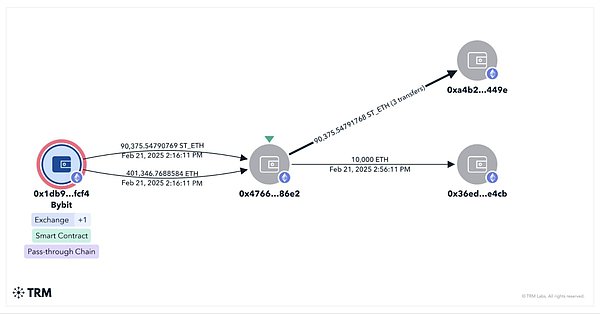
被盗资产通常经历“分散→换币→跨链→混币”四步清洗。以Bitget事件为例:攻击者迅速将ETH/XRP拆分至新钱包,通过THORChain转换为BTC,并利用SunSwap、Across等跨链桥转移TRX/USDT;稳定币优先兑换为原生资产以规避冻结。Ronin与Bybit事件亦采用类似模式——大量中间地址、Tornado Cash混币(制裁后转向DeFi跨链)、多轮ETH/BTC互换,极大增加追踪难度。
为何加密行业屡成重灾区?
加密生态的资产集中性(交易所/托管商管理数十亿美元)、7×24小时全球流动特性,以及DEX、跨链桥、隐私协议提供的匿名转换渠道,使其成为国家级APT组织的理想目标。一次成功渗透即可获取巨额回报,而链上资产的可编程性更便于自动化清洗。随着Web3基础设施扩张,任何接触资金权限的环节——从开发环境到内部通信系统——都可能成为攻击入口。
结语:警惕持续进化的国家级威胁
近十年来,Lazarus体系已从直接攻击热钱包演变为融合社会工程、供应链投毒、远程渗透与AI伪造的复合式作战。78亿美元损失仅是保守估计,随着链上归因技术完善,实际规模或将进一步上升。对加密行业而言,强化员工安全意识、隔离关键权限、监控异常供应链依赖,已成为抵御此类国家级威胁的必要防线。